 Entreprise
Risque opérationnel : la confiance mise à l'épreuve par le Baromètre dss+

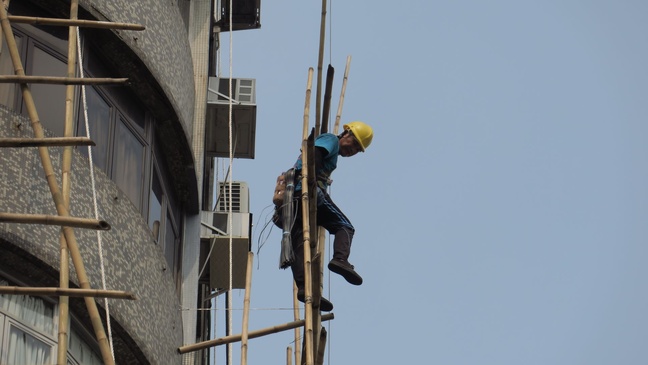
Premier paradoxe qui ressort de cette première édition du Baromètre dss+ du risque opérationnel en entreprise : les répondants donnent une note de 6,1 sur 10 à leur confiance dans la maîtrise des risques critiques. Mais leur visibilité sur ces dangers atteint 6,5 sur 10, tandis que leur capacité à identifier un risque émergent avant l'incident descend à 5,5 sur 10. Autrement dit, connaître ses expositions n'implique pas forcément de repérer leur évolution. C'est toute la différence entre une cartographie établie et une vigilance active.
La fragilité devient plus nette lorsqu'il s'agit des contrôles critiques, ces barrières techniques, organisationnelles ou humaines censées empêcher qu'un évènement dangereux se transforme en accident. Leur mise en place obtient une maigre note moyenne de 5,9 sur 10. Quant à la détection de leur inefficacité, elle ne recueille que 5 sur 10. Sans surprise, près de 39% des directeurs et responsables HSE se déclarent peu confiants dans leur capacité à identifier ces défaillances.
Les conséquences redoutées ne sont pas seulement financières. Les blessures graves et accidents mortels arrivent largement en tête des risques jugés les plus lourds de conséquences, cités par 69% des répondants. Les ruptures d'approvisionnement suivent à 33% et la cybersécurité à 25%. Cette hiérarchie traduit les préoccupations du groupe interrogé, non un classement universel des dangers pour toutes les activités.
Or, les protections ne fonctionnent pas dans un environnement immobile. L'évolution des compétences est citée comme un facteur de transformation du risque par 58% des participants, les réorganisations et plans d'économies par 44%, et le vieillissement des actifs par 39%. Une procédure conçue pour une équipe expérimentée peut perdre en efficacité lorsque les métiers changent. Une maintenance reportée ou une nouvelle organisation du travail peut aussi rendre moins fiables des contrôles autrefois adaptés.
Une enquête publiée le 19 octobre 2026 par Responsible Seafood Advocate illustre le phénomène dans un autre secteur et dans un autre pays. Menée avec SINTEF Ocean et NTNU auprès de salariés de l'aquaculture norvégienne, elle rapporte que 85% des travailleurs des navires de service interrogés ont connu, sur deux ans, au moins une situation dangereuse évitée de justesse. Le chiffre ne se compare pas directement au baromètre français, mais montre pourquoi l'observation des quasi-accidents peut être aussi utile que celle des accidents réalisés.
Le leadership, angle mort et principal levier
Dans le baromètre, plus des trois quarts des participants désignent l'attention des dirigeants comme le principal obstacle au maintien de contrôles critiques efficaces. Le sujet est révélateur : la sécurité ne dépend pas seulement de la compétence d'un spécialiste, mais de la place que lui accorde le comité de direction. Que se passe-t-il lorsqu'une alerte compromet un délai de livraison ? Qui peut décider de suspendre une opération ? Qui assume publiquement cette décision ?
L'étude montre que la parole n'est pas encore assez libre. La qualité du dialogue des dirigeants sur le risque reçoit 6 sur 10, tandis que la capacité des collaborateurs à contester une situation dangereuse plafonne à 5,7 sur 10. Sur la célèbre courbe de Bradley, 53% des répondants situent leur organisation au stade « dépendant », où le respect des règles repose sur la supervision, contre 19% au stade « indépendant », qui suppose une initiative personnelle plus affirmée.
D'après une étude réalisée par la société Halos, spécialiste de la sécurité sur le lieu de travail, 48% des salariés du commerce interrogés aux États-Unis et au Royaume-Uni déclarent avoir subi une forme d'agression de la part de clients sur un an. Parmi les réponses susceptibles d'améliorer leur sécurité, 44% citent le soutien explicite de leur direction lorsqu'ils appliquent les règles ou refusent un service. Là encore, les échantillons diffèrent, mais le rôle concret du supérieur hiérarchique apparaît décisif.
Les dirigeants interrogés par dss+ semblent l'avoir compris : 74% annoncent vouloir investir dans le leadership au cours des trois prochaines années, et la même proportion dans la formation et le développement des compétences. Pourtant, l'orientation effective des ressources vers les priorités de risque ne reçoit que 5,7 sur 10. Entre l'intention et le budget effectivement mobilisé, la cohérence managériale reste donc à démontrer.
« Les entreprises françaises ne manquent ni de procédures ni de bonne volonté. Ce qui leur fait défaut, c’est la capacité à vérifier, jour après jour, que leurs barrières critiques tiennent vraiment. Ce baromètre montre que les dirigeants en ont conscience et qu’ils placent le leadership au cœur de la réponse. Reste à transformer cette intention en pratiques de terrain, car c’est là que se jouent les accidents graves », estime Mathieu Leduc, directeur général France de dss+.
De son côté, le cabinet Gartner préconise, dans une analyse publiée le 22 octobre 2026, de sortir d'une gouvernance réduite à la réaction aux crises. Le cabinet recommande un suivi continu, des seuils d'escalade compréhensibles et des responsabilités plus nettes au plus près des activités. Pour un manager, cela revient à éviter que chaque signal préoccupant reste bloqué dans une chaîne de validation trop lente.
Risque et IA : le décalage révélé par le Baromètre dss+
Les entreprises interrogées attendent beaucoup de la technologie. L'intelligence artificielle pourrait aider à détecter les signaux faibles pour 70% des participants et à anticiper les risques opérationnels pour 59%. Pourtant, seuls 40% estiment disposer de données donnant lieu à des enseignements directement exploitables. La transformation des informations collectées en analyses utiles à la décision reçoit une note de 5,3 sur 10. Sans données fiables, l'outil prédictif promet davantage qu'il ne démontre.
Cette difficulté explique aussi la place persistante du jugement humain. Pour identifier un risque critique, 35% des répondants privilégient d'abord l'expérience des équipes, contre 10% les données et les rapports. La majorité, soit 55%, choisit de croiser les deux approches. C'est un enseignement important pour le management : automatiser l'analyse sans organiser la remontée des observations de terrain reviendrait à se priver d'une partie essentielle de l'information.
Le déploiement de l'IA demeure précoce. D'après cette étude de dss+, 53% des organisations l'explorent, 28% conduisent des projets pilotes, 10% la déploient à grande échelle et seul 1% l'ont pleinement intégrée. Le manque de compétences est cité comme obstacle par 68% des participants, contre 23% pour le budget. L'effort prioritaire ne consiste donc pas nécessairement à acheter davantage de logiciels. Il porte aussi sur les personnes capables d'interpréter les résultats, d'en mesurer les limites et d'intervenir.
Une enquête de l'American Society of Safety Professionals publiée le 14 octobre 2026 trouve une dynamique comparable sans mesurer exactement les mêmes pratiques : 86% des professionnels interrogés indiquent que leur organisation explore ou met en œuvre une stratégie d'IA appliquée à la santé, à la sécurité et à l'environnement. Mais 62% signalent des difficultés de qualité des données et 59% évoquent un défaut de responsable, de portage ou de priorité organisationnelle. La gouvernance pèse donc autant que la technologie.
La cybersécurité apporte un autre point de comparaison. Selon l'enquête Digital Trust Insights 2027 publiée par PwC Ireland le 19 octobre 2026, 39% des organisations interrogées dans le monde disposent de plans de continuité cyber pleinement formalisés et intégrés. En Irlande, seuls 17% des dirigeants indiquent que le risque cyber est intégré au dispositif global de gestion des risques, contre 41% au niveau mondial. Plus les outils se multiplient, plus la coordination entre directions devient critique.
La discipline managériale à reconstruire
La première leçon du baromètre tient à la différence entre installer un dispositif et vérifier sa robustesse. Pour un comité exécutif, demander si les procédures existent est insuffisant. Il faut aussi savoir quand les contrôles critiques ont été testés, quels écarts ont été observés, qui en assure la correction et quelle décision sera prise si une barrière ne remplit plus sa fonction. Une revue des risques utile doit déboucher sur des arbitrages, pas sur la simple validation d'un tableau de bord. Cette distinction réapparaît dans un rapport HUB International sur les entreprises nord-américaines de taille intermédiaire présenté le 22 octobre 2026.
Si 75% des organisations interrogées déclarent disposer d'un programme de gestion des risques, seules 37% des directions décrivent une approche globale et mature. L'existence d'une structure ne prouve donc pas que les différents métiers partagent leurs informations ou décident ensemble des investissements nécessaires.
Deuxième chantier : donner aux équipes le droit effectif de signaler et d'arrêter une situation dangereuse. Dans l'enquête norvégienne publiée par Responsible Seafood Advocate, 29% des salariés interrogés sur le périmètre principal considèrent que les exigences de production passent avant la sécurité. Le problème n'est pas de supprimer toute contrainte de productivité, mais d'expliciter la limite au-delà de laquelle la continuité de l'activité ne peut plus être le seul critère de décision.
Troisième exigence : traiter les risques comme des phénomènes évolutifs. Les réorganisations, les changements de fournisseurs, les départs de personnels expérimentés ou les nouveaux outils numériques doivent déclencher une réévaluation des hypothèses de sécurité. Dans son analyse, Gartner insiste sur la clarification des responsabilités et des seuils d'alerte. Le management peut traduire ce principe en réunions courtes, en décisions documentées et en vérifications régulières des mesures correctives, plutôt qu'en campagnes de sensibilisation sans suivi.
Enfin, l'investissement dans l'IA doit être évalué à l'aune d'un résultat opérationnel précis : un signal détecté plus tôt, une inspection mieux ciblée, une anomalie corrigée avant l'incident. Dans l'enquête dss+, 81% des répondants considèrent le leadership comme une capacité déterminante pour la gestion du risque à cinq ans, tandis que 66% citent la qualité et l'exploitation des données. Les deux dimensions ne s'opposent pas. Elles renvoient au même travail de direction : rendre les informations contestables, les responsabilités visibles et les décisions vérifiables sur le terrain.